Private Deployment
数据不出企业防火墙的
AI 智能体私有化部署
面向金融、政务、网络安全等对数据主权有严格要求的行业,提供从架构设计到交付运维的全链路私有化方案, 所有企业文档与模型上下文均在企业内部流转。
面向金融、政务、网络安全等对数据主权有严格要求的行业,提供从架构设计到交付运维的全链路私有化方案, 所有企业文档与模型上下文均在企业内部流转。
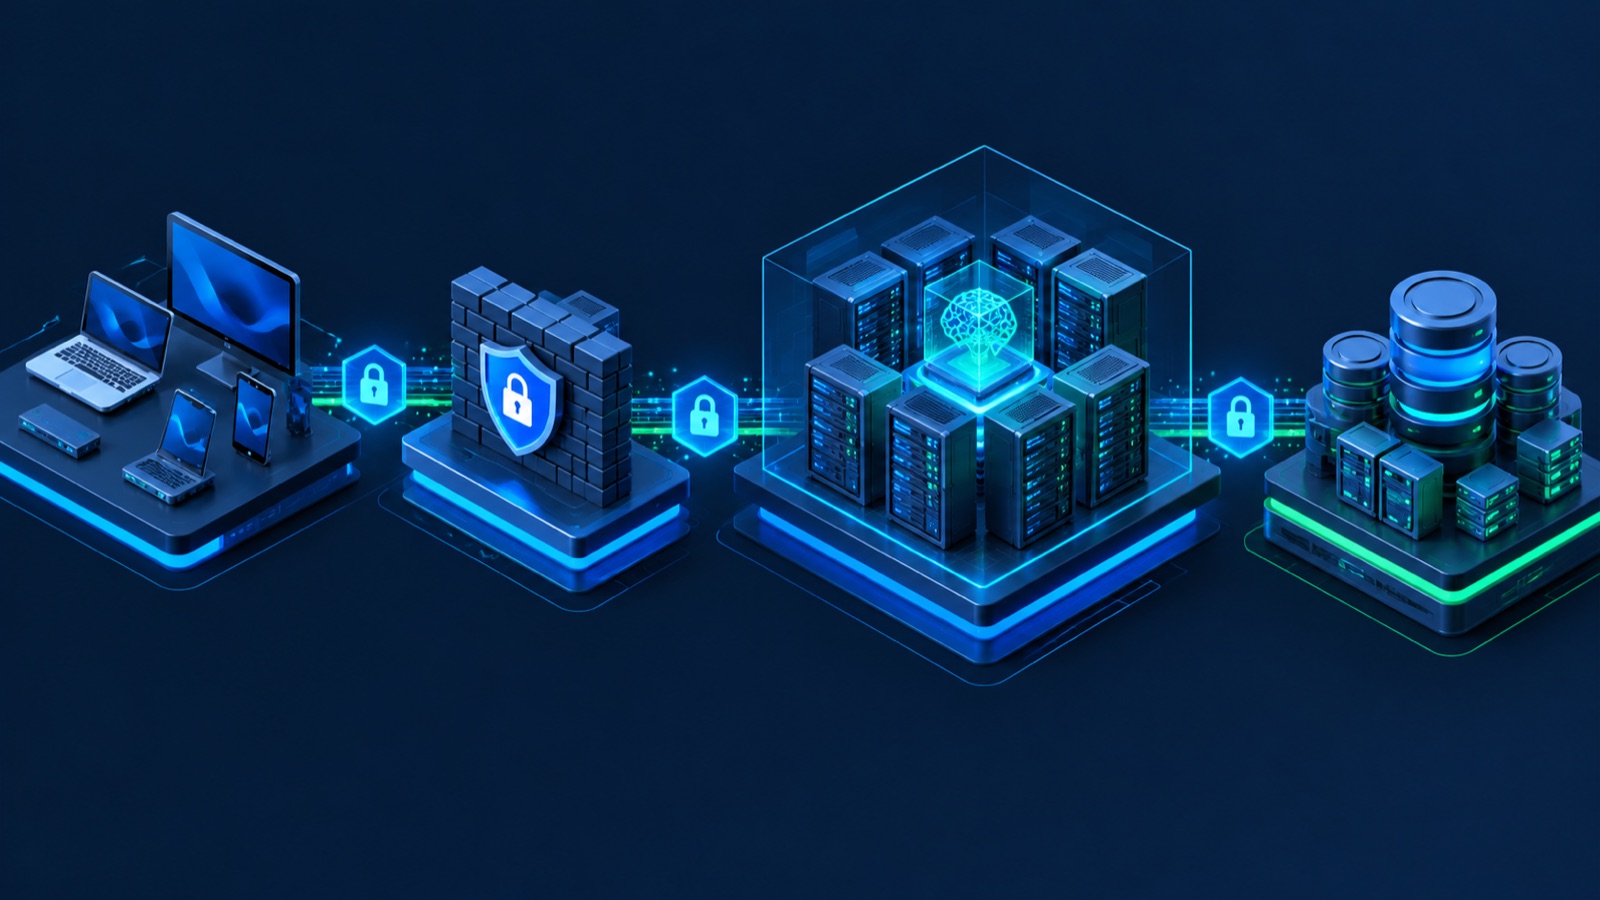
四层防护,从接入到数据存储全程隔离,构建企业专属的 AI 可信边界。
浏览器、企微、OA 等多端统一接入,身份认证与权限校验前置。
数据脱敏、敏感词过滤、审计日志与访问控制,Prompt 送达模型前本地化处理。
模型推理引擎集群私有化部署,支持多模型路由与算力调度。
企业文档向量化存储于本地,RAG 检索全程不出内网。
全栈部署于企业自有/托管机房,数据 100% 不出内网,满足最严格的数据主权要求。
敏感数据与知识库留在本地,非敏感算力弹性扩展至云,兼顾安全与成本。
即开即用,无需基础设施投入,适合快速验证价值的中小团队。
梦豪科技以网络安全与信息安全软件开发为底座,将合规要求内建到产品中。
身份证、手机号、卡号等敏感信息在本地自动脱敏后再进入模型。
全链路操作留痕,可追溯每一次模型调用与数据访问。
基于角色的细粒度权限,部门与职级之间数据严格隔离。
支持等保 2.0 三级测评要求,提供配套安全加固方案。
梳理业务场景、数据敏感度与算力需求,输出评估报告。
定制分层架构与安全方案,明确部署模式与资源规划。
现场或远程部署,完成安全测试与业务联调验收。
管理员与终端用户培训,交付文档并进入持续运维。